個資風險健診
適合使用第三方購物車、CRM 等工具,想知道會員資料流向、權限管理與證據缺口的企業。
NT$ 120,000未稅・一次性
- 盤點資料流、權限及委外接點
- 整理缺口與查核證據
- 交付四份成果,不綁後續改善
企業個資管理與 ISO 需求評估
購物車可以外包,品牌端的資料管理責任與查核證據不能靠猜。先分清是合約要求正式認證,還是需要盤點個資流向與管理缺口。
適用使用第三方購物車、CRM、EDM 等工具的企業與電商品牌。
需求類型 × 查核項目 × 證據狀態
兩種服務路徑
合約明訂要正式認證,走 ISO 導入評估;想先釐清品牌端的風險與查核紀錄,從個資健診開始。
適合使用第三方購物車、CRM 等工具,想知道會員資料流向、權限管理與證據缺口的企業。
適合供應鏈、海外客戶或採購合約明訂須取得第三方正式驗證證書的企業。
真正需要回答的問題
購物車系統可以用別人的,但品牌端的資料管理責任卻不能因此推給平台。當需要釐清事故來源或主管機關行政檢查時,企業不能只拿合約當作所有措施的證明。
會員資料除了購物車,還連到 CRM、物流、客服、行銷工具和多少個人的電腦?
離職帳號、外包人員、資料匯出權限,是否有可供驗證的管理方式?
有寫 SOP、真的執行、能拿出紀錄,是三件完全不同的事。
四份交付成果
不是只說你有風險,而是交代哪裡有問題、哪些證據不足,以及下一步怎麼做。
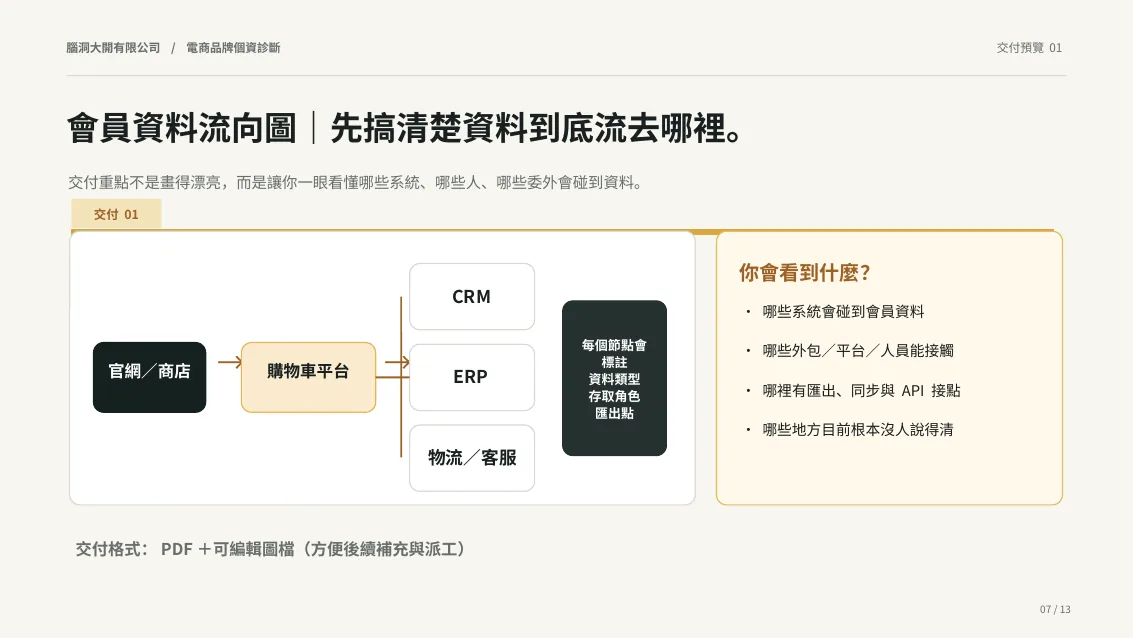
系統、資料類型、權限與委外接點,一次看清資料往哪裡流。
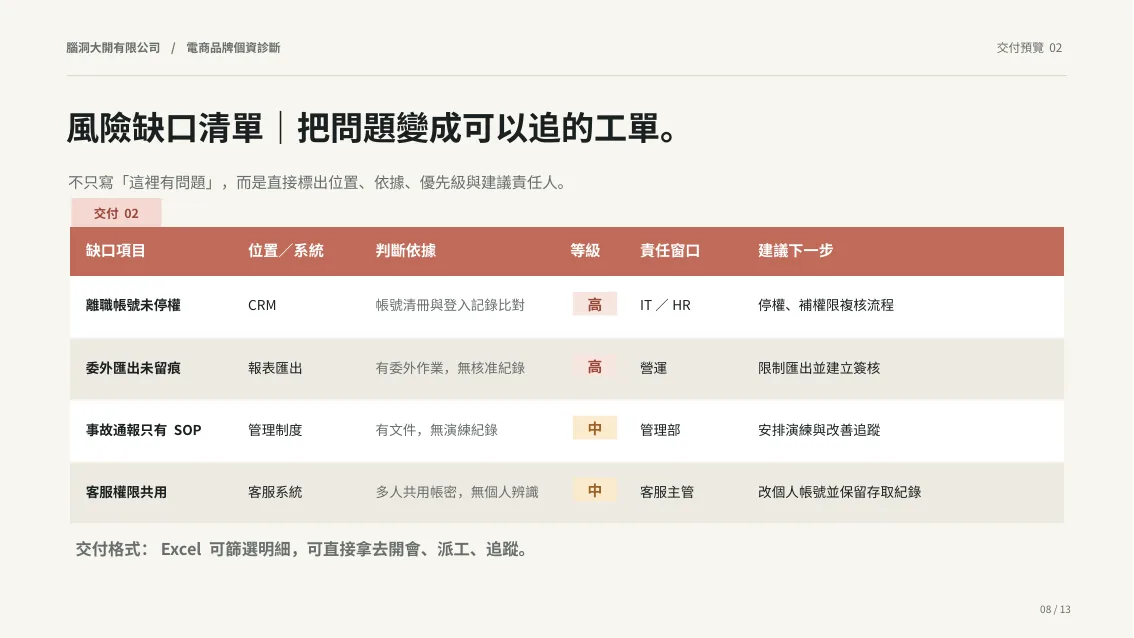
列出查核觀察到的缺口、風險等級、判定依據及責任窗口。
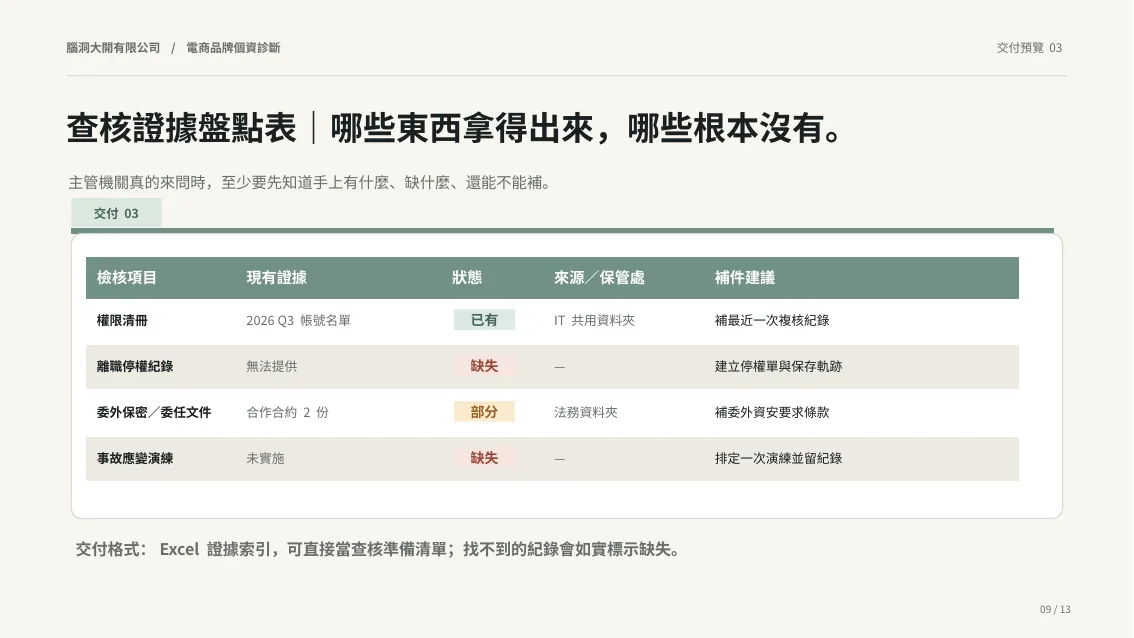
標示現有證據、缺失與無法查證項目,避免把「沒提供」當作「沒做」。
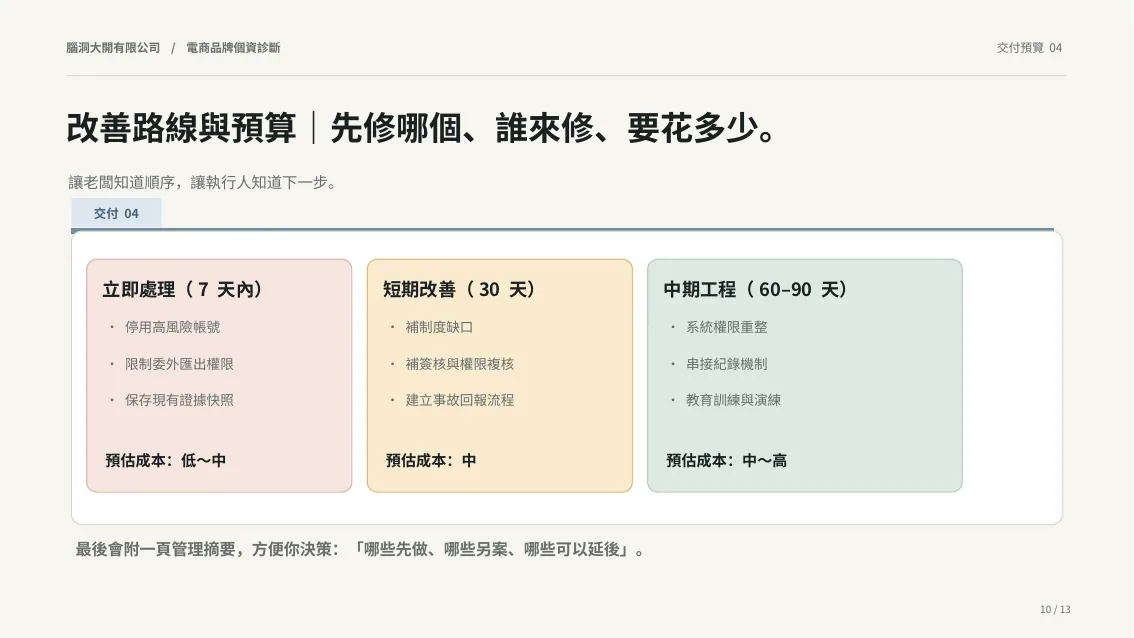
依查核結果提供優先順序、責任分工與初步資源需求。
上方均為示意範例,非客戶實際資料、過往交付案例或法律合規證明;實際成果依約定查核範圍與取得的資料形成。
專業文章
常見問題
不一定。先看客戶合約、供應鏈審查或投標條件是否明訂證書要求;若主要是想改善內部管理與查核證據,可以先評估個資健診。
要。會員名單匯出、內部帳號權限、委外串接與資料使用方式,仍有品牌端需要管理的部分。
不包含。健診交付資料流向、風險缺口、證據盤點與改善路線;技術修補、法律意見與正式驗證均屬不同服務範圍。
不能直接這樣認定。查核會區分已確認缺口、證據不足與查核受限,不把無法驗證當作已確認違法。
直接諮詢
告訴我們目前使用的系統、外部要求與想解決的問題,先確認適合哪一種服務,不必填寫長表單。
單一諮詢入口,依需求評估個資健診或 ISO 導入規劃。